Guida pratica alla redazione della Datenschutzerklärung per una PMI in Germania
Scopri gli obblighi di legge, le sezioni richieste e gli errori più comuni quando pubblichi l’informativa sulla privacy di un sito web tedesco, con particolare attenzione al GDPR e alla normativa nazionale.
Il quadro normativo della Datenschutzerklärung in Germania
Per qualsiasi impresa che opera sul mercato tedesco, pubblicare una Datenschutzerklärung (informativa sulla privacy) non è facoltativo, ma un obbligo di legge. Tale obbligo si fonda principalmente sugli articoli 12, 13 e 14 del GDPR (DSGVO), che stabiliscono il diritto degli utenti a essere informati in modo chiaro e accessibile sulle modalità di trattamento dei loro dati personali.
In Germania, il GDPR è integrato da leggi nazionali specifiche. La TDDDG (già TTDSG) disciplina l’uso di cookie e tecnologie di tracciamento, mentre la DDG (già TMG) impone l’obbligo di includere un Impressum (note legali) e disciplina gli obblighi dei fornitori di servizi online. Inoltre, il BGB (Codice civile) stabilisce le regole per le vendite a distanza, compreso il diritto di recesso.
Sezioni obbligatorie dell’informativa sulla privacy
Una Datenschutzerklärung efficace deve essere strutturata in tre blocchi principali: informazioni specifiche del sito web, obblighi generali e dettagli sul trattamento dei dati specifico.
1. Identità del titolare e contatti
Devono essere indicati il nome dell’impresa o del professionista, l’indirizzo fisico, un indirizzo e-mail e un numero di telefono. Se è stato nominato un responsabile della protezione dei dati (DSB), anche i suoi recapiti devono comparire in questa sezione.
2. Diritti degli interessati
È obbligatorio informare gli utenti dei diritti loro riconosciuti dal GDPR:
Diritto di accesso: sapere quali dati sono detenuti su di loro.
Diritto di rettifica: correggere i dati inesatti.
Diritto alla cancellazione: chiedere l’eliminazione dei propri dati.
Diritto alla portabilità: ottenere i propri dati in un formato standard.
Diritto di opposizione: opporsi al trattamento dei propri dati.
Diritto di reclamo: presentare un reclamo all’autorità di controllo competente.
3. Base giuridica e periodi di conservazione
Occorre indicare la base giuridica per ciascun tipo di trattamento (consenso, esecuzione di un contratto, interesse legittimo ecc.) e il periodo di conservazione dei dati oppure i criteri utilizzati per determinarlo.
Illustrazione editoriale · Edition Business
Strumenti di terzi e rischi del caricamento da server esterni
Uno degli aspetti più critici, e fonte di molti errori per le PMI, è l’indicazione degli strumenti di terzi. Non basta menzionare che si utilizza uno strumento: bisogna spiegare quali dati vengono trasmessi e quando.
Il caso dei font e delle mappe
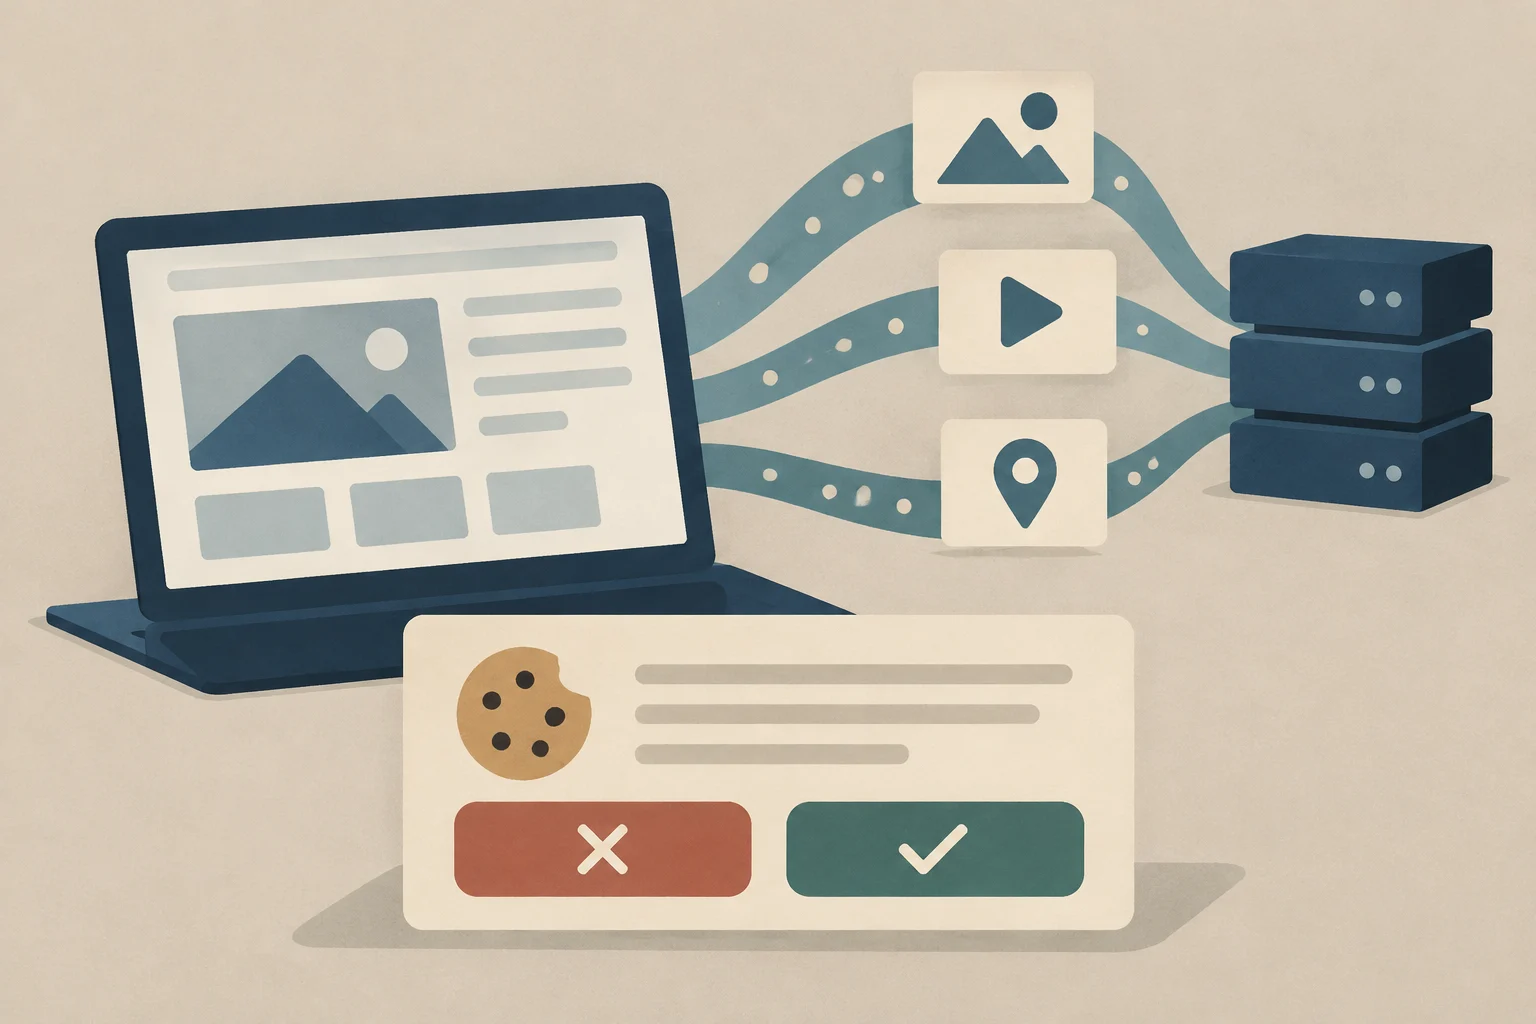
Caricare risorse come Google Fonts, le mappe di Google o i video di YouTube direttamente dai server originali trasmette al fornitore esterno l’indirizzo IP del visitatore. Ciò costituisce un trattamento di dati personali.
Per evitare questo rischio, le imprese devono:
Ottenere il consenso preventivo dell’utente prima di caricare queste risorse.
Oppure scaricare le risorse (font, mappe) sul server dell’impresa (self-hosting), eliminando la trasmissione di dati a terzi.
Cookie e banner di consenso
In base alla TDDDG, i cookie di analisi e marketing possono essere attivati solo dopo aver ottenuto il consenso dell’utente. Il banner dei cookie deve rispettare un requisito fondamentale: il pulsante «Rifiuta» deve essere visibile e facile da usare quanto quello «Accetta». Un banner che si limita a informare, ma nel frattempo traccia già i dati, non è conforme.
Errori comuni da evitare
Sulla base dell’esperienza di esperti e avvocati specializzati in protezione dei dati, questi sono gli errori più frequenti:
Modelli generici: copiare un testo standard che non rispecchia la realtà tecnica del sito web. Se il modello menziona un modulo di contatto inesistente o omette uno strumento di pagamento effettivamente utilizzato, il testo è inesatto e può comportare sanzioni.
Assenza dell’Impressum: non includere le note legali complete oppure renderle accessibili solo dopo più di due clic da qualsiasi pagina del sito.
Moduli eccessivi: raccogliere più dati di quelli strettamente necessari. Il principio di minimizzazione impone di chiedere solo le informazioni indispensabili.
Mancata stipula del contratto con il responsabile del trattamento: non firmare un Auftragsverarbeitungsvertrag (contratto con il responsabile del trattamento, art. 28 GDPR) con i fornitori di hosting, gli strumenti di posta elettronica o i gateway di pagamento.
Risorse e strumenti per le PMI
Sebbene non sia obbligatorio incaricare un avvocato per redigere l’informativa sulla privacy, è consigliabile rivolgersi a professionisti per una consulenza tecnica e legale di base. Esistono generatori online e modelli affidabili che possono servire come punto di partenza, ma devono sempre essere adattati alla configurazione effettiva del sito web.
Alcune fonti citano generatori di portali legali e strumenti specializzati. Tuttavia, la responsabilità finale dell’accuratezza del contenuto ricade sul titolare del sito web. È fondamentale svolgere un audit tecnico per individuare tutti gli strumenti che raccolgono dati e descriverli fedelmente nel testo.
Differenza tra Datenschutzerklärung e altri obblighi
È importante non confondere l’informativa sulla privacy con altri obblighi di legge relativi ai siti web tedeschi:
Impressum: informazioni sul titolare del sito web (obbligatorie ai sensi della DDG).
Pulsante di recesso (Widerrufsbutton): obbligatorio nei negozi online per agevolare l’esercizio del diritto di recesso (disciplinato dal BGB, con nuovi requisiti a partire dal 2026).
Sicurezza (HTTPS): uso obbligatorio della crittografia per la trasmissione dei dati, soprattutto nei moduli.
La Datenschutzerklärung riguarda esclusivamente la trasparenza del trattamento dei dati personali, mentre l’Impressum identifica il titolare e il pulsante di recesso tutela i diritti dei consumatori negli acquisti a distanza.
Anticipa gli aumenti di attività in cantiere con una lista pratica per verificare previsioni, colli di bottiglia, materiali, personale, attrezzature, fornitori, qualità e sicurezza prima di ampliare la capacità.
Scopri come verificare una partita IVA nel sistema VIES della Commissione europea per applicare correttamente l’esenzione IVA alle operazioni intracomunitarie ed evitare rischi fiscali.
Impara a utilizzare gli strumenti ufficiali gratuiti per indagare lo stato della tecnica, verificare invenzioni e analizzare documenti di brevetto. Questa guida spiega come formulare ricerche efficaci su Espacenet, PATENTSCOPE e registri nazionali come INVENES o DEPATISnet.