Guía práctica para redactar la Datenschutzerklärung de una pyme en Alemania
Descubre los requisitos legales, los apartados obligatorios y los errores más comunes al publicar la política de privacidad en una web alemana, con foco en el RGPD y la normativa nacional.
El marco legal de la Datenschutzerklärung en Alemania
Para cualquier empresa que opere en el mercado alemán, la publicación de una Datenschutzerklärung (política de privacidad) no es opcional, sino una obligación legal. Esta exigencia se fundamenta principalmente en los artículos 12, 13 y 14 del RGPD (DSGVO), que establecen el derecho de los usuarios a ser informados de manera clara y accesible sobre cómo se tratan sus datos personales.
En Alemania, el RGPD se complementa con leyes nacionales específicas. La TDDDG (antigua TTDSG) regula el uso de cookies y tecnologías de rastreo, mientras que el DDG (antigua TMG) impone la obligación de incluir un Impressum (aviso legal) y regula las obligaciones de los proveedores de servicios en línea. Además, el BGB (Código Civil) establece las reglas para las ventas a distancia, incluyendo el derecho de desistimiento.
Apartados obligatorios en la política de privacidad
Una Datenschutzerklärung eficaz debe estructurarse en tres bloques principales: información específica de la web, obligaciones generales y detalles sobre el tratamiento de datos específico.
1. Identidad del responsable y contacto
Debe incluirse el nombre de la empresa o profesional, la dirección física, un correo electrónico y un teléfono de contacto. Si existe un Delegado de Protección de Datos (DSB), sus datos de contacto también deben figurar aquí.
2. Derechos de los titulares de los datos
Es obligatorio informar sobre los derechos que asisten a los usuarios, derivados del RGPD:
Derecho de acceso: Saber qué datos se tienen sobre ellos.
Derecho de rectificación: Corregir datos inexactos.
Derecho de supresión: Solicitar la eliminación de sus datos.
Derecho a la portabilidad: Obtener sus datos en un formato estándar.
Derecho a oponerse: Rechazar el tratamiento de sus datos.
Derecho a reclamar: Presentar una queja ante la autoridad de control competente.
3. Base jurídica y plazos de retención
Se debe especificar la base legal para cada tipo de tratamiento (consentimiento, ejecución de un contrato, interés legítimo, etc.) y el plazo de retención de los datos o los criterios para determinarlo.
Ilustración editorial · Edition Business
Herramientas de terceros y el riesgo de la carga externa
Uno de los puntos más críticos y donde más errores cometen las pymes es la declaración de herramientas de terceros. No basta con mencionar que se usa una herramienta; se debe explicar qué datos se transmiten y cuándo.
El caso de las fuentes tipográficas y mapas
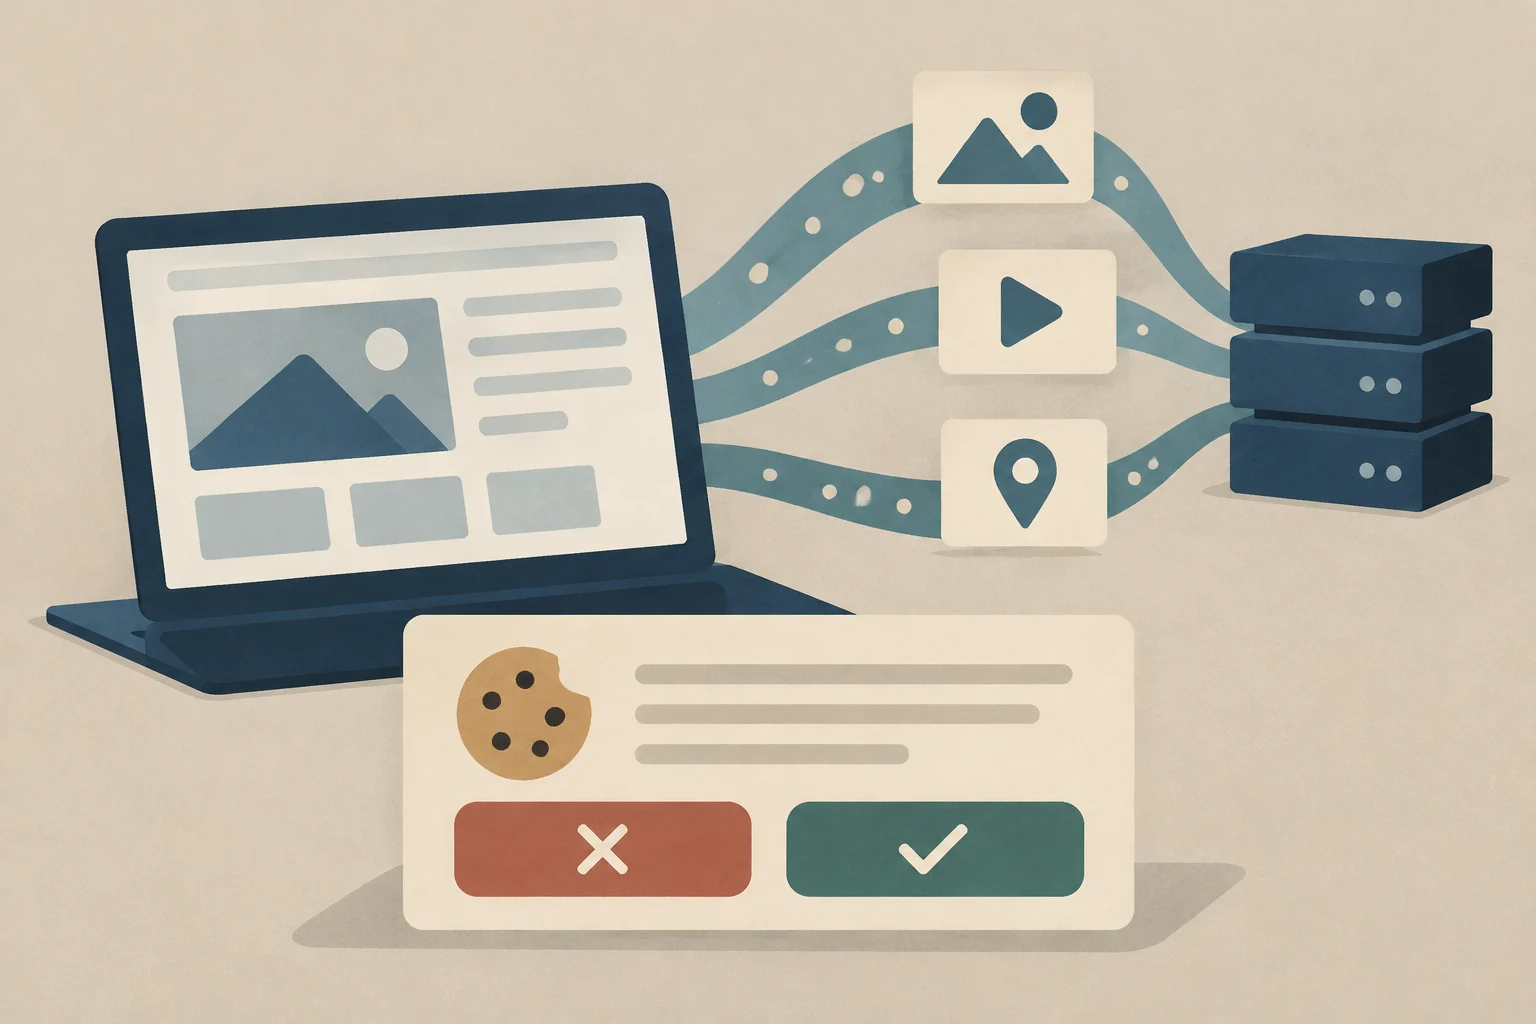
Cargar recursos como Google Fonts, mapas de Google o vídeos de YouTube directamente desde sus servidores originales transmite la dirección IP del visitante al proveedor externo. Esto constituye un tratamiento de datos personales.
Para evitar este riesgo, las empresas deben:
Obtener el consentimiento previo del usuario antes de cargar estos recursos.
O bien, descargar los recursos (fuentes, mapas) en el propio servidor de la empresa (self-hosting), eliminando la transmisión de datos a terceros.
Cookies y banners de consentimiento
Según la TDDDG, las cookies de análisis y marketing solo pueden activarse tras el consentimiento del usuario. El banner de cookies debe cumplir con un requisito clave: el botón de «Rechazar» debe ser tan visible y fácil de usar como el de «Aceptar». Un banner que solo informa pero ya rastrea datos no es conforme.
Errores frecuentes que debes evitar
Basado en la experiencia de expertos y abogados especializados en protección de datos, estos son los fallos más comunes:
Plantillas genéricas: Copiar un texto estándar que no refleja la realidad técnica de la web. Si la plantilla menciona un formulario de contacto que no existe o omite una herramienta de pago que sí se usa, el texto es inexacto y puede ser motivo de sanción.
Falta de Impressum: No incluir el aviso legal completo o hacerlo accesible en más de dos clics desde cualquier página de la web.
Formularios excesivos: Recoger más datos de los estrictamente necesarios. El principio de minimización exige pedir solo lo imprescindible.
Ignorar el contrato de encargado: No firmar un Auftragsverarbeitungsvertrag (contrato de encargado del tratamiento, art. 28 RGPD) con proveedores de hosting, herramientas de correo o pasarelas de pago.
Recursos y herramientas para pymes
Aunque no es obligatorio contratar un abogado para redactar la política de privacidad, se recomienda contar con asesoramiento técnico y legal básico. Existen generadores en línea y plantillas de confianza que pueden servir como punto de partida, pero siempre deben adaptarse a la configuración real de la web.
Algunas fuentes mencionan generadores de portales legales y herramientas especializadas. Sin embargo, la responsabilidad final de la exactitud del contenido recae en el titular de la web. Es fundamental realizar una auditoría técnica para identificar todas las herramientas que recogen datos y reflejarlas fielmente en el texto.
Diferencia entre Datenschutzerklärung y otras obligaciones
Es importante no confundir la política de privacidad con otras obligaciones legales de la web alemana:
Impressum: Información sobre el titular de la web (obligatorio según DDG).
Botón de desistimiento (Widerrufsbutton): Obligatorio en tiendas online para facilitar el ejercicio del derecho de desistimiento (regulado por el BGB, con nuevas exigencias desde 2026).
Seguridad (HTTPS): Uso obligatorio de cifrado para la transmisión de datos, especialmente en formularios.
La Datenschutzerklärung se centra exclusivamente en la transparencia del tratamiento de datos personales, mientras que el Impressum identifica al responsable y el botón de desistimiento protege el derecho del consumidor en las compras a distancia.
Anticipa aumentos de actividad en la obra con una lista práctica para revisar previsiones, cuellos de botella, materiales, personal, equipos, proveedores, calidad y seguridad antes de ampliar la capacidad.
Aprende a verificar un NIF-IVA en el sistema VIES de la Comisión Europea para aplicar correctamente la exención de IVA en operaciones intracomunitarias y evitar riesgos fiscales.
Aprende a utilizar las herramientas oficiales gratuitas para investigar el estado de la técnica, verificar invenciones y analizar documentos de patente. Esta guía explica cómo formular búsquedas efectivas en Espacenet, PATENTSCOPE y registros nacionales como INVENES o DEPATISnet.