Guide pratique pour rédiger la Datenschutzerklärung d’une PME en Allemagne
Découvrez les exigences légales, les rubriques obligatoires et les erreurs les plus courantes lors de la publication d’une politique de confidentialité sur un site web allemand, avec un accent sur le RGPD et la législation nationale.
Le cadre juridique de la Datenschutzerklärung en Allemagne
Pour toute entreprise opérant sur le marché allemand, publier une Datenschutzerklärung (politique de confidentialité) n’est pas facultatif, mais constitue une obligation légale. Cette exigence repose principalement sur les articles 12, 13 et 14 du RGPD (DSGVO), qui établissent le droit des utilisateurs à être informés clairement et de manière accessible sur la façon dont leurs données personnelles sont traitées.
En Allemagne, le RGPD est complété par des lois nationales spécifiques. La TDDDG (anciennement TTDSG) régit l’utilisation des cookies et des technologies de suivi, tandis que la DDG (anciennement TMG) impose l’obligation d’inclure un Impressum (mentions légales) et encadre les obligations des fournisseurs de services en ligne. En outre, le BGB (Code civil) établit les règles applicables aux ventes à distance, notamment le droit de rétractation.
Rubriques obligatoires de la politique de confidentialité
Une Datenschutzerklärung efficace doit être organisée en trois grandes parties : les informations propres au site web, les obligations générales et les détails sur les traitements de données spécifiques.
1. Identité et coordonnées du responsable
Il faut indiquer le nom de l’entreprise ou du professionnel, son adresse physique, une adresse e-mail et un numéro de téléphone. S’il existe un délégué à la protection des données (DSB), ses coordonnées doivent également figurer ici.
2. Droits des personnes concernées
Il est obligatoire d’informer les utilisateurs des droits qui leur sont reconnus par le RGPD :
Droit d’accès : savoir quelles données sont détenues à leur sujet.
Droit de rectification : corriger les données inexactes.
Droit à l’effacement : demander la suppression de leurs données.
Droit à la portabilité : obtenir leurs données dans un format standard.
Droit d’opposition : s’opposer au traitement de leurs données.
Droit d’introduire une réclamation : déposer une plainte auprès de l’autorité de contrôle compétente.
3. Base juridique et durées de conservation
Il faut préciser la base juridique de chaque type de traitement (consentement, exécution d’un contrat, intérêt légitime, etc.) ainsi que la durée de conservation des données ou les critères permettant de la déterminer.
Illustration éditoriale · Edition Business
Outils tiers et risques liés au chargement de ressources externes
L’un des points les plus critiques, et sur lequel les PME commettent le plus d’erreurs, concerne la déclaration des outils tiers. Il ne suffit pas de mentionner l’utilisation d’un outil : il faut expliquer quelles données sont transmises et à quel moment.
Le cas des polices de caractères et des cartes
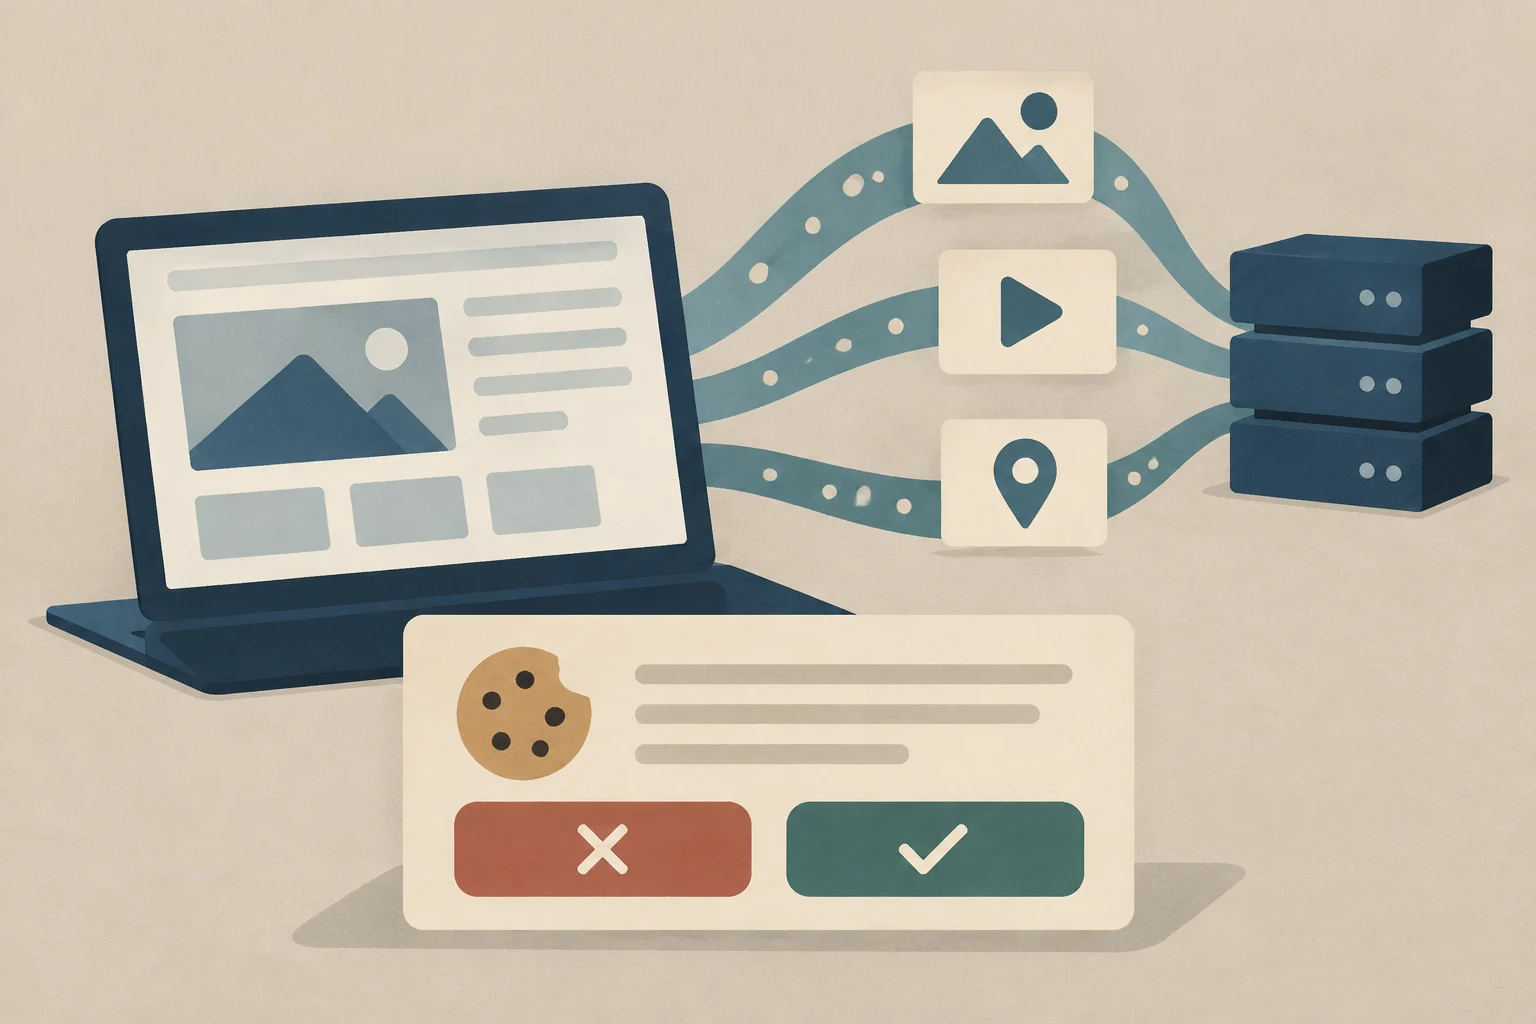
Charger des ressources telles que Google Fonts, des cartes Google ou des vidéos YouTube directement depuis leurs serveurs d’origine transmet l’adresse IP du visiteur au fournisseur externe. Il s’agit d’un traitement de données personnelles.
Pour éviter ce risque, les entreprises doivent :
Obtenir le consentement préalable de l’utilisateur avant de charger ces ressources.
Ou bien télécharger les ressources (polices, cartes) sur leur propre serveur (self-hosting), afin de supprimer la transmission de données à des tiers.
Cookies et bannières de consentement
Selon la TDDDG, les cookies d’analyse et de marketing ne peuvent être activés qu’après avoir obtenu le consentement de l’utilisateur. La bannière de cookies doit respecter une exigence essentielle : le bouton « Refuser » doit être aussi visible et facile à utiliser que le bouton « Accepter ». Une bannière qui se contente d’informer tout en collectant déjà des données n’est pas conforme.
Erreurs fréquentes à éviter
D’après l’expérience de spécialistes et d’avocats spécialisés dans la protection des données, voici les erreurs les plus courantes :
Modèles génériques : copier un texte standard qui ne reflète pas la réalité technique du site web. Si le modèle mentionne un formulaire de contact inexistant ou omet un outil de paiement utilisé sur le site, le texte est inexact et peut entraîner une sanction.
Absence d’Impressum : ne pas inclure de mentions légales complètes ou ne pas les rendre accessibles en deux clics au maximum depuis n’importe quelle page du site web.
Formulaires excessifs : recueillir davantage de données que celles strictement nécessaires. Le principe de minimisation impose de ne demander que l’essentiel.
Négliger le contrat de sous-traitance : ne pas signer d’Auftragsverarbeitungsvertrag (contrat de sous-traitance, art. 28 du RGPD) avec les fournisseurs d’hébergement, les outils de messagerie ou les passerelles de paiement.
Ressources et outils pour les PME
Il n’est pas obligatoire de faire appel à un avocat pour rédiger la politique de confidentialité, mais il est recommandé de disposer d’un accompagnement technique et juridique de base. Des générateurs en ligne et des modèles fiables peuvent servir de point de départ, mais ils doivent toujours être adaptés à la configuration réelle du site web.
Certaines sources mentionnent des générateurs proposés par des portails juridiques et des outils spécialisés. Toutefois, la responsabilité finale de l’exactitude du contenu incombe à l’exploitant du site web. Il est essentiel de réaliser un audit technique afin d’identifier tous les outils qui collectent des données et de les décrire fidèlement dans le texte.
Différences entre la Datenschutzerklärung et les autres obligations
Il est important de ne pas confondre la politique de confidentialité avec les autres obligations légales applicables aux sites web allemands :
Impressum : informations sur l’exploitant du site web (obligatoires selon la DDG).
Bouton de rétractation (Widerrufsbutton) : obligatoire dans les boutiques en ligne afin de faciliter l’exercice du droit de rétractation (régi par le BGB, avec de nouvelles exigences à partir de 2026).
Sécurité (HTTPS) : utilisation obligatoire du chiffrement pour la transmission des données, en particulier dans les formulaires.
La Datenschutzerklärung porte exclusivement sur la transparence du traitement des données personnelles, tandis que l’Impressum identifie le responsable et que le bouton de rétractation protège le droit des consommateurs dans le cadre des achats à distance.
Anticipez les hausses d’activité sur le chantier grâce à une liste pratique pour examiner les prévisions, les goulets d’étranglement, les matériaux, le personnel, les équipements, les fournisseurs, la qualité et la sécurité avant d’augmenter la capacité.
Apprenez à vérifier un numéro de TVA dans le système VIES de la Commission européenne afin d’appliquer correctement l’exonération de TVA aux opérations intracommunautaires et d’éviter les risques fiscaux.
Apprenez à utiliser les outils officiels gratuits pour étudier l’état de la technique, vérifier des inventions et analyser des documents de brevet. Ce guide explique comment effectuer des recherches efficaces dans Espacenet, PATENTSCOPE et les registres nationaux comme INVENES ou DEPATISnet.