Guide · 18.11.2026
Déposer et suivre une création d’entreprise en France
Préparez vos pièces avant le Guichet unique, vérifiez la signature et les frais, puis répondez à une éventuelle demande de régularisation.
LireUn journalisme utile pour comprendre, gérer et développer une entreprise.
RechercherDifférences entre plan de contingence, continuité et reprise. Méthode étape par étape pour définir le RTO et le RPO, attribuer les rôles et tester la résilience opérationnelle.
Dans le secteur des services, où les principaux actifs sont le flux de travail et la capacité de réponse, une interruption opérationnelle représente un risque existentiel. Contrairement à l’industrie manufacturière, où les stocks peuvent servir de tampon, une entreprise de conseil, d’informatique ou de maintenance ne peut pas « stocker » son service. La structure d’un plan de contingence ne doit donc pas se limiter à la reprise technologique : elle doit garantir la pérennité du processus métier lui-même.
Une erreur fréquente dans la gestion des risques consiste à utiliser ces termes comme des synonymes. Selon IBM, un plan de contingence est une stratégie propre à chaque scénario, qui fournit des instructions détaillées sur la manière de répondre à un événement prédéfini et de s’en remettre. Contrairement au plan de continuité des activités (BCP), qui constitue un cadre général pour l’ensemble de l’entreprise, ou au plan de reprise après sinistre (DRP), axé sur l’infrastructure informatique, le plan de contingence s’applique à différents niveaux de granularité : de la perte d’un fournisseur clé à la défaillance d’un système particulier.
GRC Tools souligne que la confusion entre ces trois instruments crée des lacunes dans les interventions et rend les responsabilités floues. Une architecture mature suit une séquence logique :
L’élaboration d’un plan efficace exige une méthode rigoureuse fondée sur la réalité opérationnelle. Prosegur et Cibernos s’accordent sur le fait que le point de départ consiste à recenser les ressources et à évaluer les risques, puis à définir des objectifs mesurables.
L’analyse d’impact sur les activités (BIA) constitue le fondement du plan. Dans les entreprises de services, cette analyse doit déterminer quels processus sont essentiels au chiffre d’affaires et à la satisfaction des clients. Tous les processus n’ont pas la même importance : la distinction entre les ressources « non essentielles » et celles qui « ne peuvent jamais tomber en panne » détermine les investissements à consacrer à la résilience.
Une fois les processus critiques identifiés, deux paramètres techniques et opérationnels fondamentaux doivent être établis :
Cibernos classe les solutions de continuité en trois niveaux selon ces paramètres :
| Niveau de criticité | RTO / RPO | Délai de réponse | Application typique dans les services |
|---|---|---|---|
| Froid | Élevés | Jours | Processus administratifs non critiques, archives historiques. |
| Tiède | Moyens | Heures | Gestion de projets, assistance technique de deuxième niveau. |
| Chaud | Proches de zéro | Immédiat | Facturation en temps réel, service client critique, infrastructure informatique. |
Un plan de contingence n’est pas un document théorique, mais un ensemble d’instructions applicables. Prosegur souligne que le plan doit être global et prévoir la participation de l’ensemble du personnel, pas seulement des équipes techniques. Cela implique la création de procédures de remplacement des conditions opérationnelles normales.
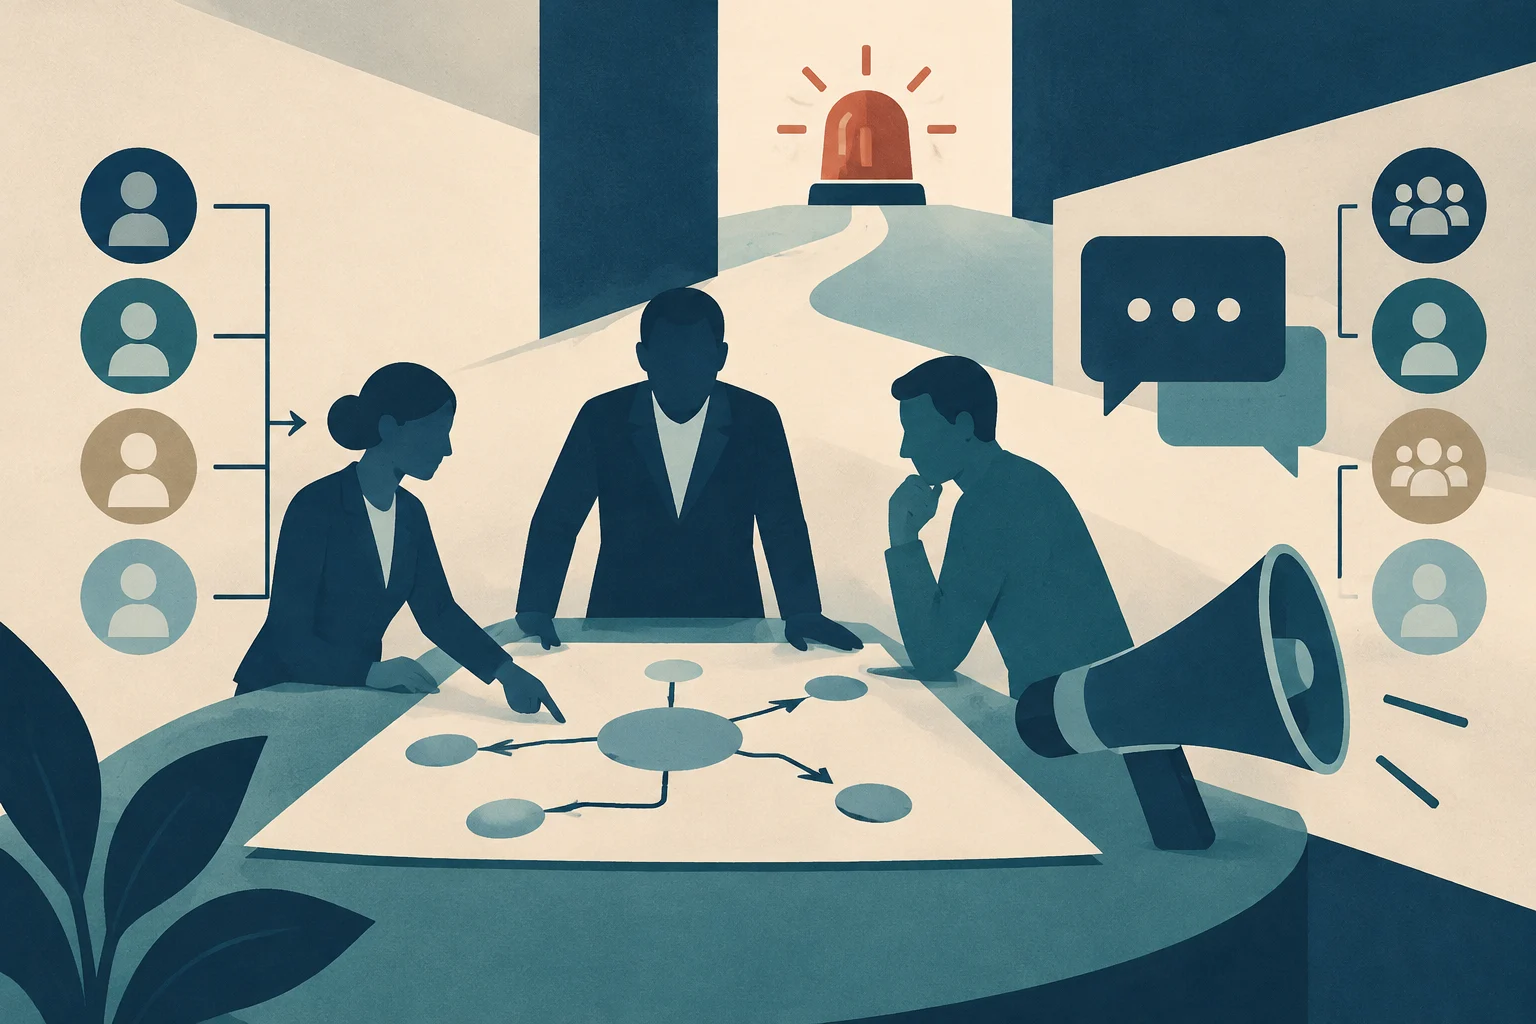
Il est impératif de définir qui déclare la crise et qui met en œuvre les mesures. GRC Tools recommande de constituer un comité de crise prédéfini avec des suppléants, réunissant la direction générale, les responsables métier, l’informatique, les services juridiques et la communication. L’absence de rôles clairement définis entraîne des débats inutiles pendant les premières heures critiques et accroît l’impact économique de l’interruption.
Le plan doit inclure des matrices de messages destinées aux différents groupes concernés (employés, clients, fournisseurs, autorités de réglementation). Dans le secteur des services, la communication avec les clients est essentielle pour maintenir leur confiance. Il convient donc de préparer des modèles de communiqués et des consignes à l’intention des porte-parole afin de limiter les rumeurs et les atteintes à la réputation.
La réalité de l’entreprise évolue, tout comme les technologies et les menaces. IBM avertit que les architectures hybrides, l’intelligence artificielle et l’Internet des objets compliquent les procédures traditionnelles de basculement. Le plan doit donc être un document constamment mis à jour.
Cibernos souligne qu’il est nécessaire d’effectuer des exercices de simulation de contingence pour repérer les défaillances potentielles avant qu’un incident réel ne survienne. GRC Tools ajoute que les organisations qui répètent leurs processus de gestion de crise au moins une fois par an, au moyen d’exercices réalistes, réagissent beaucoup plus rapidement et se coordonnent mieux.
Le plan doit suivre le cycle itératif PDCA (Planifier-Faire-Vérifier-Agir). Cela implique non seulement sa mise en œuvre initiale, mais aussi la révision périodique des procédures, la mise à jour des coordonnées d’urgence et l’adaptation aux nouveaux risques repérés dans les activités quotidiennes.
Le plan de contingence vise à réduire l’impact d’un incident particulier dans le cadre des activités habituelles, en fournissant des instructions détaillées pour ce scénario. Le plan de continuité (BCP) est un cadre stratégique plus large qui cherche à préserver la viabilité de l’ensemble de l’entreprise face à toute interruption, en couvrant plusieurs scénarios et niveaux de l’organisation.
Dans les services, l’interruption du flux de travail constitue le risque principal. Contrairement à l’industrie, il n’existe pas de stock physique permettant de poursuivre les activités pendant la réparation des systèmes. La perte de capacité à fournir un service entraîne directement une perte de revenus et une atteinte à la réputation, ce qui rend les objectifs de reprise (RTO) plus stricts.
Il doit s’agir d’un document évolutif. Prosegur indique qu’il doit être renouvelé en permanence en raison des changements internes et externes. Il est recommandé de procéder au minimum à une révision formelle annuelle et à des exercices de simulation, mais tout changement important de l’infrastructure technologique, de la structure organisationnelle ou du portefeuille de clients doit entraîner une mise à jour immédiate du plan.
Préparez vos pièces avant le Guichet unique, vérifiez la signature et les frais, puis répondez à une éventuelle demande de régularisation.
Lire
Premiers repères pour créer une entreprise en Allemagne : démarches, trésorerie et interlocuteurs à Mössingen et dans l’Unterallgäu.
Lire
Guide pratique à l’intention des directeurs de travaux et des techniciens en prévention sur l’élaboration, l’approbation et la mise à jour du Plan de sécurité et de santé (PSS) en Espagne. Il examine la différence avec l’Étude de sécurité, les exigences légales du décret royal 1627/1997 et les protocoles à appliquer face aux risques graves.
Lire