Guide · 18.11.2026
Déposer et suivre une création d’entreprise en France
Préparez vos pièces avant le Guichet unique, vérifiez la signature et les frais, puis répondez à une éventuelle demande de régularisation.
LireUn journalisme utile pour comprendre, gérer et développer une entreprise.
RechercherUn cadre pratique pour recenser et protéger les données des clients, attribuer les responsabilités et coordonner la protection de la vie privée, la sécurité et la conformité réglementaire dans les opérations de télécommunications.
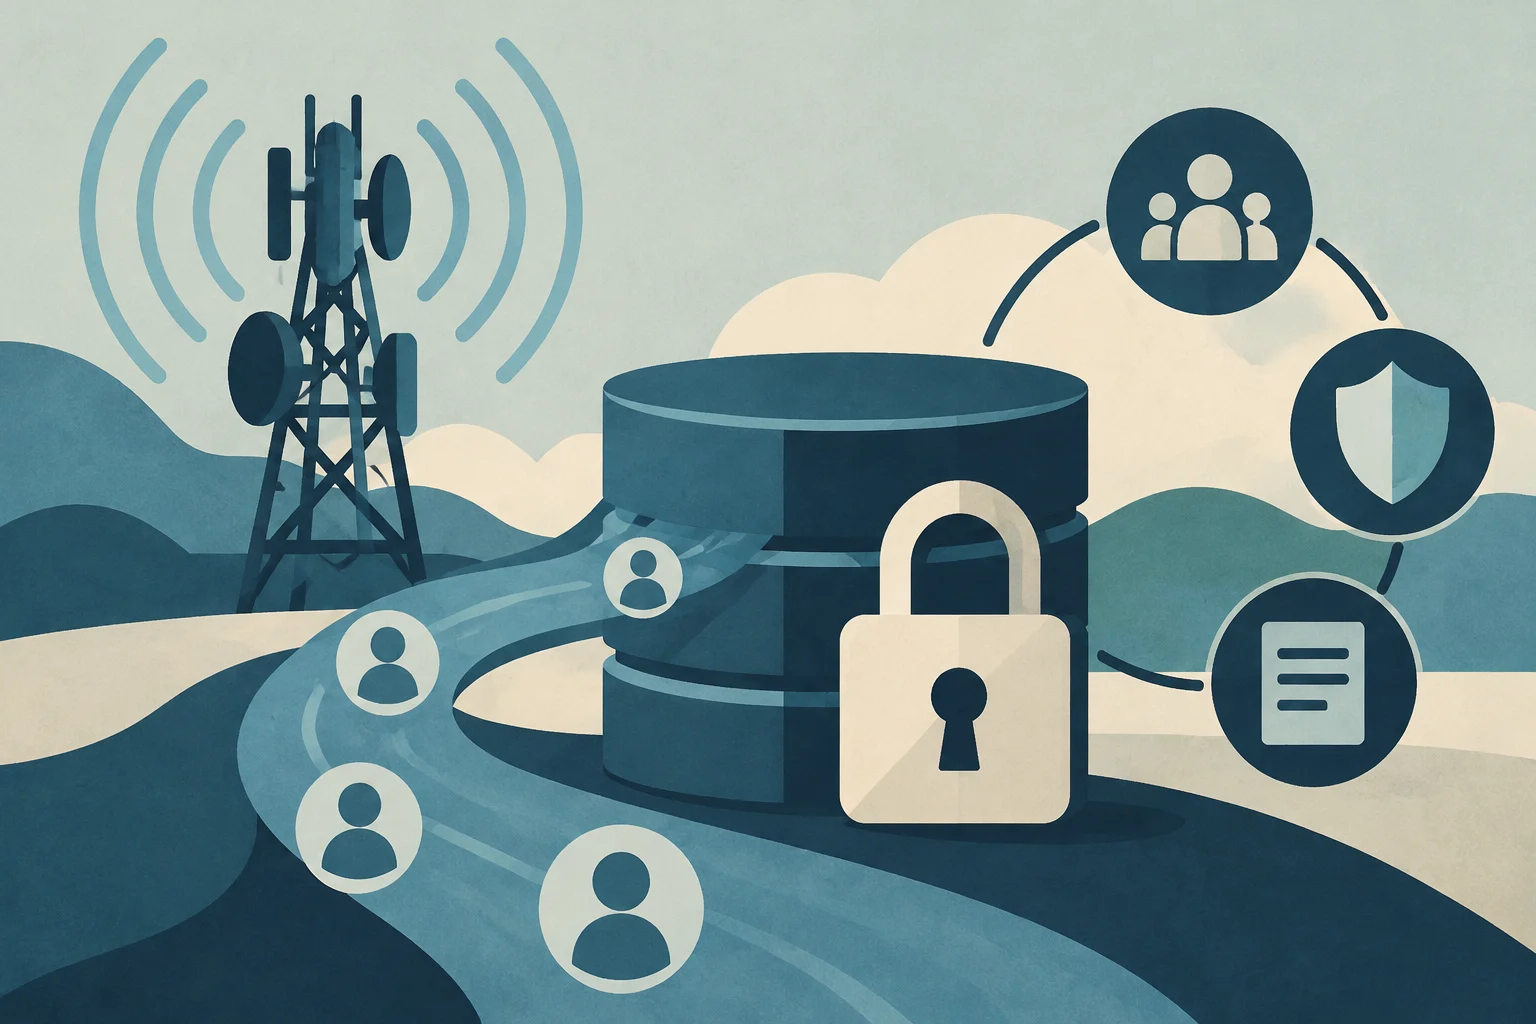
Chez un opérateur, les informations personnelles peuvent circuler dans des systèmes et des processus très différents : de la souscription et du service client à la facturation et à la gestion des fournisseurs. Leur gouvernance ne consiste pas seulement à choisir des outils de sécurité. Elle exige de définir qui décide de chaque traitement, à quelles fins les données sont utilisées, combien de temps elles sont conservées et quels contrôles doivent s’appliquer à chaque étape.
La gouvernance des données fournit ce cadre : elle associe politiques, rôles, processus et contrôles afin que les informations soient fiables, utilisées à des fins définies et gérées de manière sécurisée. Pour les données personnelles, ce modèle doit être conforme aux obligations applicables, notamment au Règlement général sur la protection des données (RGPD). En Espagne, il faut également tenir compte de la législation nationale sur la protection des données. Les règles précises dépendent de l’activité, des traitements et des territoires dans lesquels l’entreprise opère.
La première étape consiste à obtenir une vue traçable des données personnelles : quelles informations sont recueillies, d’où elles proviennent, à quelles fins elles sont utilisées, où elles sont stockées, qui y accède et avec qui elles sont partagées. L’inventaire devrait également refléter les systèmes concernés, les flux entre les services et les fournisseurs, ainsi que les durées ou critères de conservation.
Chez un opérateur, il convient d’examiner les processus liés aux clients et de ne pas limiter l’analyse à une seule base de données. Une même relation commerciale peut mobiliser des outils de souscription, d’assistance, de facturation et de gestion des incidents. Cartographier le parcours complet aide à repérer les doublons, les accès qui ne correspondent pas à une fonction et les transferts qui nécessitent un examen.
À partir de l’inventaire, l’entreprise peut classer les informations selon leur sensibilité, leur finalité et leurs besoins de protection. Cette classification doit servir à déterminer les mesures et les autorisations, et non à élargir la collecte : le principe de minimisation exige de limiter les données à celles qui sont nécessaires à chaque finalité.
La gouvernance nécessite des responsables clairement identifiés. La direction doit soutenir le cadre et arbitrer les priorités ; les services opérationnels doivent justifier leurs usages des données ; les équipes technologiques et de sécurité doivent mettre en œuvre et maintenir les contrôles ; et les fonctions chargées de la protection de la vie privée, de la protection des données et du conseil juridique doivent participer à l’évaluation des obligations et des risques qui leur incombe.
Il faut également préciser qui agit en qualité de responsable du traitement et dans quels cas interviennent des sous-traitants, tels que les fournisseurs qui traitent des informations pour le compte de l’opérateur. La seule désignation contractuelle ne permet pas de résoudre tous les cas : les rôles réels de chaque partie et le traitement concerné sont déterminants. Les accords et les processus de supervision doivent refléter ces responsabilités.
Une matrice des responsabilités peut relier chaque traitement à son responsable opérationnel, aux systèmes utilisés, aux accès autorisés, aux vérifications nécessaires et à la procédure d’escalade. Ainsi, une demande d’accès ou un incident ne reste pas en suspens parce que plusieurs services supposent qu’un autre s’en chargera.
Les contrôles doivent accompagner le traitement dès sa définition et lors des changements importants. Avant de lancer un processus, d’intégrer une plateforme ou de modifier l’utilisation des données, il convient de vérifier que la finalité est bien délimitée, que les informations demandées sont nécessaires et que les accès et les durées de conservation sont définis.
Sur les plans technique et organisationnel, les mesures peuvent inclure des contrôles d’accès par fonction, une authentification adaptée, la journalisation des accès, le chiffrement et des procédures de vérification des autorisations. Le choix concret doit répondre aux risques et au type de traitement ; aucune mesure unique ne peut remplacer l’analyse de chaque cas.
La protection de la vie privée dès la conception implique également d’éviter que les données soient réutilisées automatiquement à des fins différentes de celles pour lesquelles elles ont été recueillies. Si une nouvelle finalité est envisagée, elle doit être évaluée avant l’activation de l’usage et, le cas échéant, la documentation et les informations destinées aux personnes doivent être mises à jour.
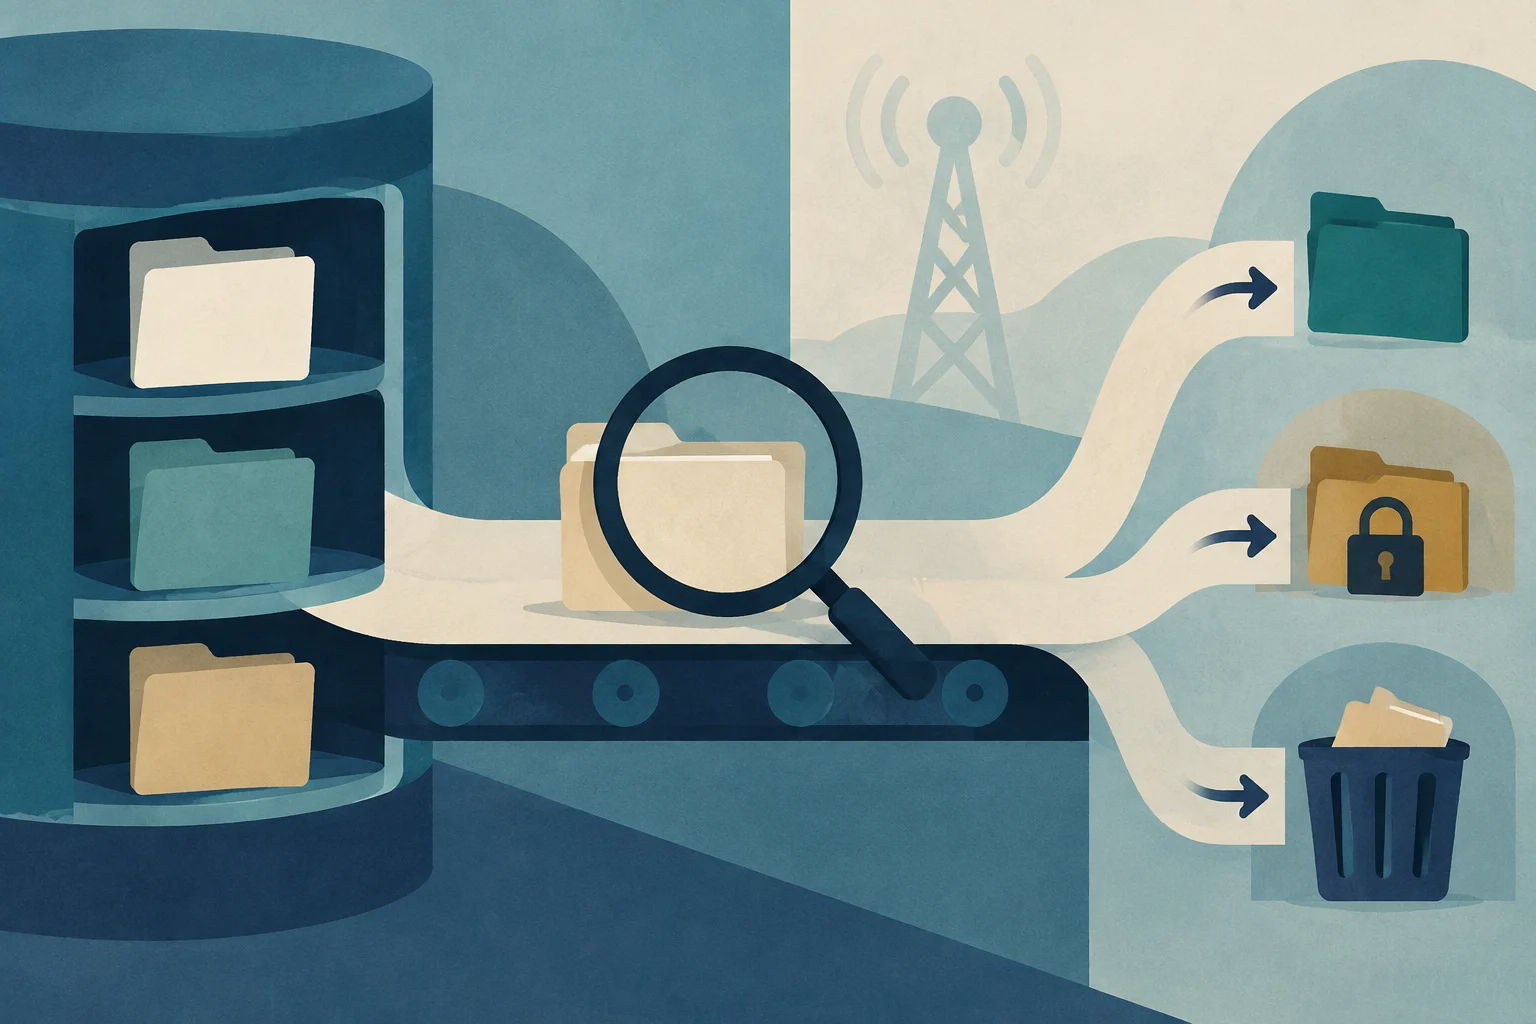
Les demandes des personnes — par exemple, les demandes d’accès, de rectification, d’effacement, de limitation ou d’opposition — nécessitent un circuit permettant de les localiser, de vérifier les éléments nécessaires, de coordonner les services concernés et de répondre dans les délais légaux applicables. Le droit à la portabilité peut également être pertinent dans les cas prévus par la réglementation. Les réponses et les exceptions dépendent du droit exercé et des circonstances ; toutes les données ne doivent pas être supprimées automatiquement à la suite de n’importe quelle demande.
Pour apporter une réponse cohérente, l’opérateur doit savoir dans quels systèmes se trouvent les données et quelles règles s’appliquent à chaque ensemble. Une procédure commune devrait définir le canal de réception, l’attribution des responsabilités, les recherches dans les systèmes et chez les fournisseurs, la validation de la réponse et la consignation des actions menées.
La conservation doit être liée à la finalité et aux obligations applicables. Lorsque les données ne sont plus nécessaires à la finalité qui justifiait leur utilisation, la politique doit prévoir leur effacement ou, le cas échéant, leur verrouillage conformément aux règles applicables. Définir des critères pour chaque traitement permet d’éviter à la fois une conservation indéfinie et des suppressions qui ignoreraient les obligations en vigueur.
Un plan de gestion des incidents doit définir comment détecter et faire remonter une possible violation de données, qui en évalue les conséquences et comment les décisions sont documentées. Le cas échéant, il doit également permettre de respecter les obligations de notification prévues par la réglementation. La préparation repose sur des rôles clairement définis, des canaux de communication et des exercices ou examens périodiques ; il ne suffit pas de rédiger un plan que le personnel ne connaît pas.
Les fournisseurs et les autres tiers doivent faire l’objet d’une évaluation adaptée à leur niveau d’accès aux données et au service fourni. L’opérateur devrait documenter les informations qu’ils reçoivent, les fins auxquelles ils les traitent, les mesures qu’ils appliquent et la manière dont sont gérés les changements, les incidents et la fin du service. En cas de transferts internationaux, les conditions et garanties applicables doivent être examinées au regard du cas concerné.
L’organisation doit pouvoir démontrer comment elle gouverne les traitements. À cette fin, il convient de tenir à jour les registres des activités, les politiques, les évaluations pertinentes, les décisions relatives aux risques ainsi que les preuves des contrôles et des formations. Lorsqu’un traitement est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes, il faut évaluer s’il convient de réaliser une analyse d’impact relative à la protection des données et suivre la procédure prévue pour cette analyse.
Les audits internes peuvent vérifier si les autorisations restent adaptées, si les règles de conservation sont respectées et si les procédures relatives aux droits et aux incidents fonctionnent en pratique. La formation, quant à elle, doit être adaptée aux tâches : le personnel du service client, les équipes techniques et les personnes chargées de la gestion des fournisseurs ne sont pas confrontés aux mêmes décisions au quotidien.
Un examen périodique permet d’intégrer de nouveaux systèmes, les changements apportés aux services et les conclusions des audits, sans traiter la gouvernance comme un projet ponctuel. L’objectif est que les responsabilités, les contrôles et la documentation continuent de correspondre à la manière dont l’opérateur utilise réellement les données.
Le respect du RGPD ne remplace pas automatiquement les obligations liées à ePrivacy. Dans le secteur des télécommunications, la réglementation spécifique peut être pertinente pour des aspects tels que les communications électroniques et l’utilisation de certaines données ou technologies, mais son application dépend du service, de l’activité et de la juridiction. L’opérateur doit donc déterminer quelles règles sectorielles et nationales s’appliquent à chaque traitement, au lieu de supposer qu’une politique générale de protection de la vie privée couvre tous les cas.
Ce parcours ne remplace pas l’analyse juridique de chaque traitement. Il permet de traduire les obligations et les politiques en processus vérifiables, intégrés aux opérations quotidiennes et susceptibles d’être réexaminés en cas d’évolution des services ou des usages des données.
Préparez vos pièces avant le Guichet unique, vérifiez la signature et les frais, puis répondez à une éventuelle demande de régularisation.
Lire
Premiers repères pour créer une entreprise en Allemagne : démarches, trésorerie et interlocuteurs à Mössingen et dans l’Unterallgäu.
Lire
Guide pratique à l’intention des directeurs de travaux et des techniciens en prévention sur l’élaboration, l’approbation et la mise à jour du Plan de sécurité et de santé (PSS) en Espagne. Il examine la différence avec l’Étude de sécurité, les exigences légales du décret royal 1627/1997 et les protocoles à appliquer face aux risques graves.
Lire