Die Sicherheit von Anwendungen ist kein nachträglicher Zusatz, sondern eine Disziplin, die vom Design bis zur Implementierung integriert werden muss. Jede Anwendung, die Eingaben akzeptiert, Daten speichert oder sich mit anderen Systemen verbindet, wird zu einer Angriffsfläche. Ihr Schutz erfordert die Übernahme der Verantwortung für ihr Verhalten unter normalen Bedingungen, unter Stress und bei aktiver Ausnutzung. Diese Checkliste bietet eine technische Überprüfung auf der Grundlage von Standards wie OWASP Mobile Top 10 und OAuth 2.0, um kritische Risiken vor der Bereitstellung zu identifizieren.
Grundlagen der sicheren Architektur
Bevor der Code bearbeitet wird, muss eine Sicherheitsbasis erstellt werden, die mit den Compliance-Anforderungen und Branchenstandards übereinstimmt. Dies umfasst die Klassifizierung von Daten nach ihrer Sensitivität und die Anwendung konsistenter Labels in allen beteiligten Systemen. Die Klassifizierung beeinflusst direkt das Design, die Implementierung und die Priorisierung der Schutzmaßnahmen.
Die Netzwerksegmentierung ist ein weiterer grundlegender Pfeiler. Es müssen gezielte Perimeter in der Architektur erstellt werden, um den eingehenden und ausgehenden Verkehr zu isolieren, zu filtern und zu kontrollieren. Dies gilt sowohl für Nord-Süd-Flows (extern) als auch für Ost-West-Flows (intern) und stärkt die Verteidigung in der Tiefe. Darüber hinaus müssen die Geheimnisse der Anwendungen durch verstärkte Speicherung, eingeschränkten Zugriff und zuverlässige, regelmäßige Rotationsprozesse geschützt werden.
Authentifizierung und Identitätsmanagement
Die Authentifizierung ist die erste Verteidigungslinie gegen den Diebstahl von Zugangsdaten und Phishing. Laut Branchendaten weisen 83 % der getesteten mobilen Anwendungen Sicherheitslücken auf, wobei eine fehlerhafte Authentifizierung am häufigsten vorkommt. Daher ist die Multi-Faktor-Authentifizierung (MFA) keine Option; sie muss vom anfänglichen Architekturdesign an integriert werden. Dies bedeutet, zu definieren, welche Faktoren kombiniert werden (Passwort + physischer Token, Biometrie + PIN oder Passkeys), um die Angriffsfläche drastisch zu reduzieren.
Validierung von OAuth 2.0- und PKCE-Flows
In mobilen Anwendungen ist die sichere Speicherung eines Client-Geheimnisses problematisch. Aus diesem Grund ist die Implementierung von PKCE (Proof Key for Code Exchange) obligatorisch, um die Abfangung des Autorisierungscodes zu verhindern. PKCE ersetzt das Geheimnis durch einen kryptografischen Verifikator, der in jeder Sitzung generiert wird.
Lebenszyklus von JWT-Tokens
Die Verwaltung von JWT-Tokens erfordert eine umfassende Validierung bei jeder Anfrage. Der Server muss die Signatur, den Algorithmus, das Ablaufdatum und den Aussteller überprüfen. Ein häufiger kritischer Fehler ist die Akzeptanz des Algorithmus none im Token-Header, was es einem Angreifer ermöglicht, unsignierte Tokens zu fälschen. Die Validierungsbibliothek muss eine explizite Whitelist der erlaubten Algorithmen wie RS256 oder ES256 pflegen und jeden anderen Wert ablehnen. Darüber hinaus muss der Refresh-Token sofort nach seiner Verwendung ungültig gemacht werden, um Wiederverwendungsangriffe zu vermeiden.
Redaktionelle Illustration · Edition Business
Sichere Speicherung und Berechtigungen auf dem Server
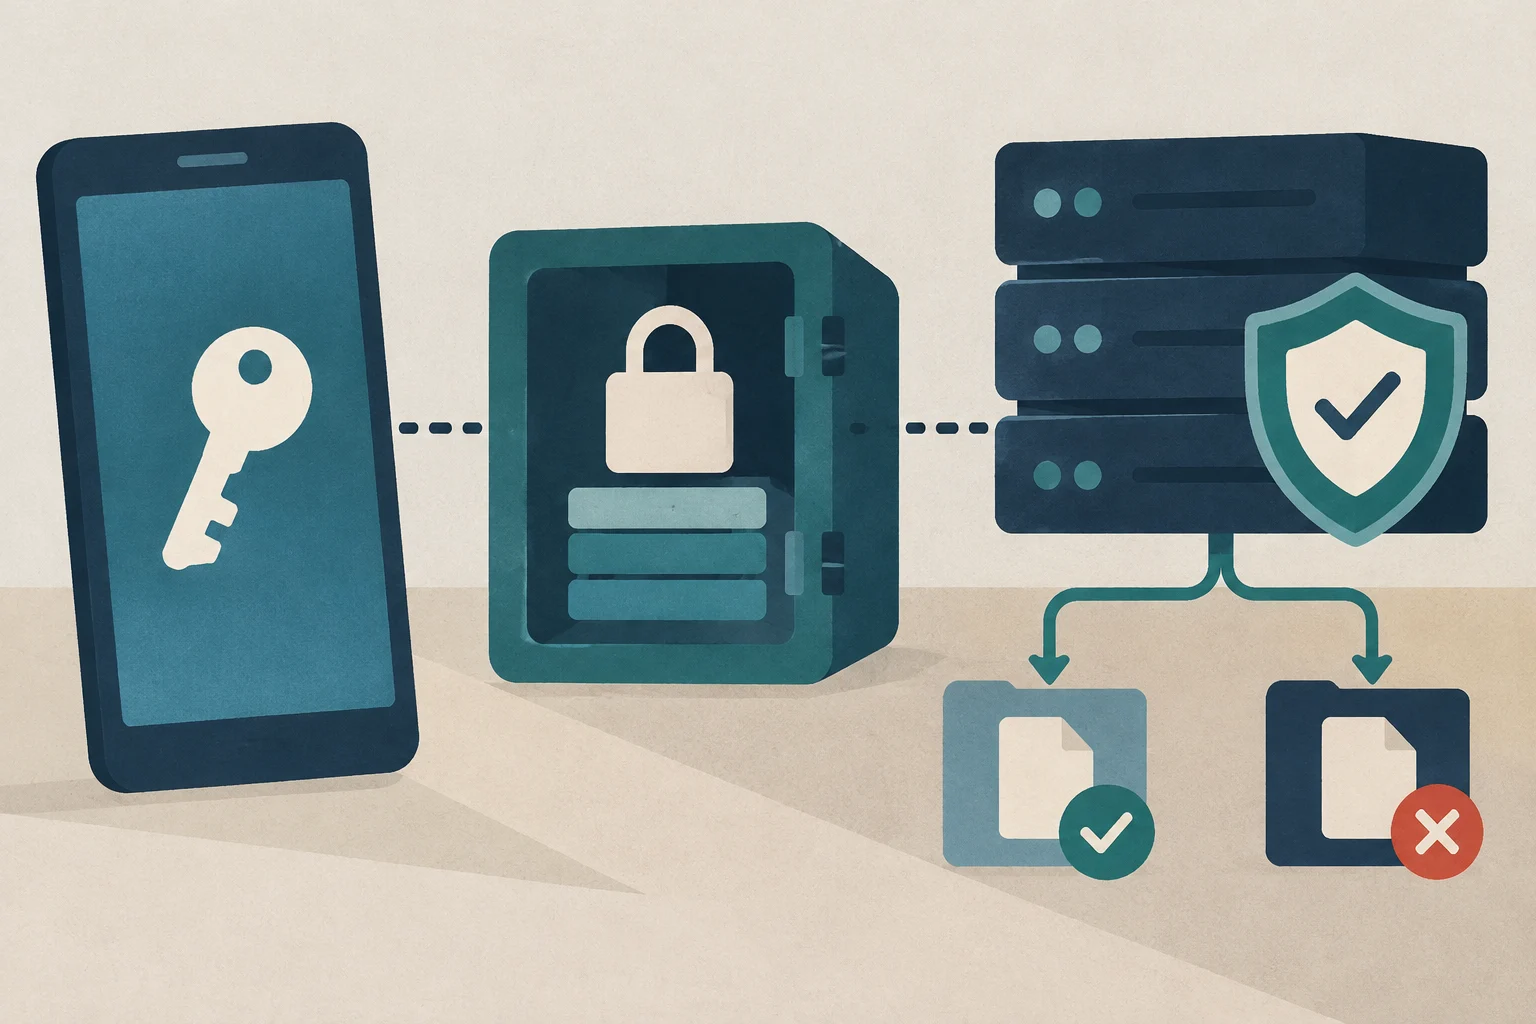
Die unsichere Speicherung von Zugangsdaten ist eine wiederkehrende Schwachstelle im OWASP Mobile Top 10. Auf Android muss für kryptografische Schlüssel das Android Keystore System und für sensible Daten EncryptedSharedPreferences verwendet werden. Auf iOS ist das Äquivalent der Keychain. Tokens dürfen niemals in SharedPreferences ohne Verschlüsselung, in Klartextdateien oder in Debug-Logs gespeichert werden.
Validierung von Berechtigungen im Backend
Eine mobile App kann inspiziert und modifiziert werden. Daher dürfen private Schlüssel, Admin-Tokens und Zahlungsgeheimnisse nicht innerhalb der Anwendung residieren. Der Server muss entscheiden, ob der Benutzer jede Ressource lesen oder ändern kann. Das Verbergen eines Buttons in der Benutzeroberfläche reicht nicht aus; die API muss prüfen, ob die angeforderte Ressource dem authentifizierten Benutzer gehört. Fehler bei der Autorisierung auf Objekt-Ebene (IDOR) ermöglichen es einem Benutzer, auf die Daten eines anderen zuzugreifen, indem er einfach einen Identifikator in der Anfrage ändert.
Unterschiede zwischen MVP und reifem Produkt
Das Maß an Sicherheitskontrolle muss an die Reife des Produkts und die Sensitivität der Daten angepasst werden. Die folgende Tabelle fasst die wichtigsten Unterschiede zusammen:
Verwaltung von Erstattungen, Streitfällen und Betrug
Logs
Keine Passwörter, Tokens oder privaten Notizen
Redigierung von Logs, Zugriffsrechte, Aufbewahrung
Release
Testen echter iOS- und Android-Builds
Automatische Checks, Überprüfung externer SDKs
Monitoring und finale Tests
Die Sicherheit endet nicht mit dem Release. Es ist notwendig, eine ganzheitliche Monitoring-Strategie zu implementieren, die zuverlässig warnt und sich in die SecOps-Prozesse integriert. Protokollieren Sie jeden Authentifizierungsversuch, ob erfolgreich oder fehlgeschlagen, mit Zeitstempel, IP-Adresse und Gerät. Richten Sie automatische Warnungen für anomale Muster ein, wie z. B. mehrere Login-Fehler von derselben IP.
Vor der Bereitstellung ist es entscheidend, auf echten Builds von iOS und Android zu testen. Tests in Emulatoren können Schwachstellen der Reverse Engineering oder der Netzwerkmanipulation nicht widerspiegeln. Darüber hinaus müssen externe SDKs als Produktabhängigkeiten behandelt werden: Prüfen Sie, welche Daten sie sammeln, ob sie notwendig sind und wie sie die Datenschutzerklärungen in den App-Stores beeinflussen.
Ein verständlicher Leitfaden, mit dem Führungskräfte und operative Teams digitale Begriffe einordnen, ihre Zusammenhänge verstehen und passende Fragen bei der Bewertung einer Lösung stellen können.
Entscheidend ist nicht das Tool, sondern die Strategie: Prozesse mit den höchsten versteckten Kosten identifizieren, den ROI anhand realer Daten berechnen und Abläufe vor der Automatisierung ordnen. Ein praktischer Leitfaden für spanische kleine und mittlere Unternehmen.
Praktischer Leitfaden für Handels- KMUs, die die Grenzen von Tabellenkalkulationen überwinden möchten. Erfahren Sie, wie Sie Ihren Bestand diagnostizieren, Kernbedürfnisse definieren und die passende Cloud-Software auswählen, um Verluste zu reduzieren und die Entscheidungsfindung zu verbessern.