La integración de la inteligencia artificial en las pequeñas y medianas empresas (pymes) ha pasado de ser una experimentación puntual a un componente estructural de la operación. Sin embargo, esta transición conlleva un riesgo estratégico que a menudo se subestima: la dependencia de proveedores externos. El fenómeno conocido como vendor lock-in no solo limita la autonomía tecnológica, sino que introduce vulnerabilidades financieras, operativas y regulatorias que pueden comprometer la viabilidad del negocio si no se gestionan con una arquitectura de soberanía digital adecuada.
El doble riesgo: superficialidad y dependencia crítica
El análisis de los riesgos de la IA en el tejido empresarial español revela una paradoja. Por un lado, existe el riesgo de la IA superficial, donde las empresas utilizan herramientas para tareas aisladas (redacción, resumen de correos) sin integrarlas en procesos de negocio medibles. Por otro, surge el riesgo de la dependencia crítica cuando la IA se incorpora a flujos esenciales como ventas, reporting o atención al cliente sobre infraestructuras de terceros que la empresa no controla.
Según Raúl Regalado Núñez, fundador de R&R, el problema no reside en el uso de proveedores como OpenAI, Anthropic o Microsoft, sino en "construir procesos importantes como si esas dependencias no existieran, no costaran, no pudieran cambiar y no afectaran a datos, margen, continuidad o criterio directivo". Esta falta de diseño previo de la dependencia convierte a los modelos, APIs y nubes en puntos únicos de fallo.
Tipos de dependencia y vulnerabilidades operativas
Para mitigar el riesgo, es fundamental distinguir entre las dos dimensiones del lock-in:
- Dependencia técnica: Los flujos de trabajo, datos e integraciones están construidos sobre APIs propietarias o formatos no portables. Si el proveedor cambia su interfaz o descontinúa un servicio, la migración requiere un rediseño completo de los procesos.
- Dependencia comercial: Los contratos y condiciones de uso están diseñados para dificultar la salida o penalizarla económicamente. Las pymes, al carecer de poder de negociación, se ven obligadas a aceptar aumentos de tarifas o cambios en los límites de uso con poco aviso previo.
Esta exposición se agrava por la falta de gobernanza. Datos recientes indican que solo el 6% de las organizaciones cuenta con marcos de gobernanza preparados para supervisar agentes de IA autónomos, mientras que el 75% de los empleados ya utiliza herramientas de IA sin autorización formal de la empresa (shadow AI). Esta desconexión entre el uso real y la supervisión corporativa aumenta la probabilidad de incidentes de seguridad y fugas de datos.
Impacto regulatorio y financiero en la UE
El contexto regulatorio europeo añade una capa de complejidad adicional. El Reglamento (UE) 2024/1689 (AI Act) introduce obligaciones escalonadas de supervisión humana, trazabilidad y documentación. Las sanciones por incumplimiento pueden alcanzar los 35 millones de euros o el 7% del volumen de negocio global.
Para las pymes, el riesgo no es solo legal, sino financiero. La IBM estima que la shadow AI añade una media de 670.000 USD al coste de una brecha de datos. Además, la interrupción del servicio de un proveedor único puede paralizar la operación. En España, las organizaciones soportaron una media de 1.968 ciberataques semanales en 2025, un 70% más que en 2023, según Check Point Research, un entorno donde la falta de resiliencia en las arquitecturas de IA se convierte en un vector de ataque explotable.
Estrategias de 'dependencia gestionada'
La respuesta a estos riesgos no es la soberanía total (desarrollar modelos propios), que rara vez es viable para una pyme, sino la dependencia gestionada. Esta estrategia implica diseñar la relación con el proveedor para mantener la capacidad de salida y la continuidad operativa.
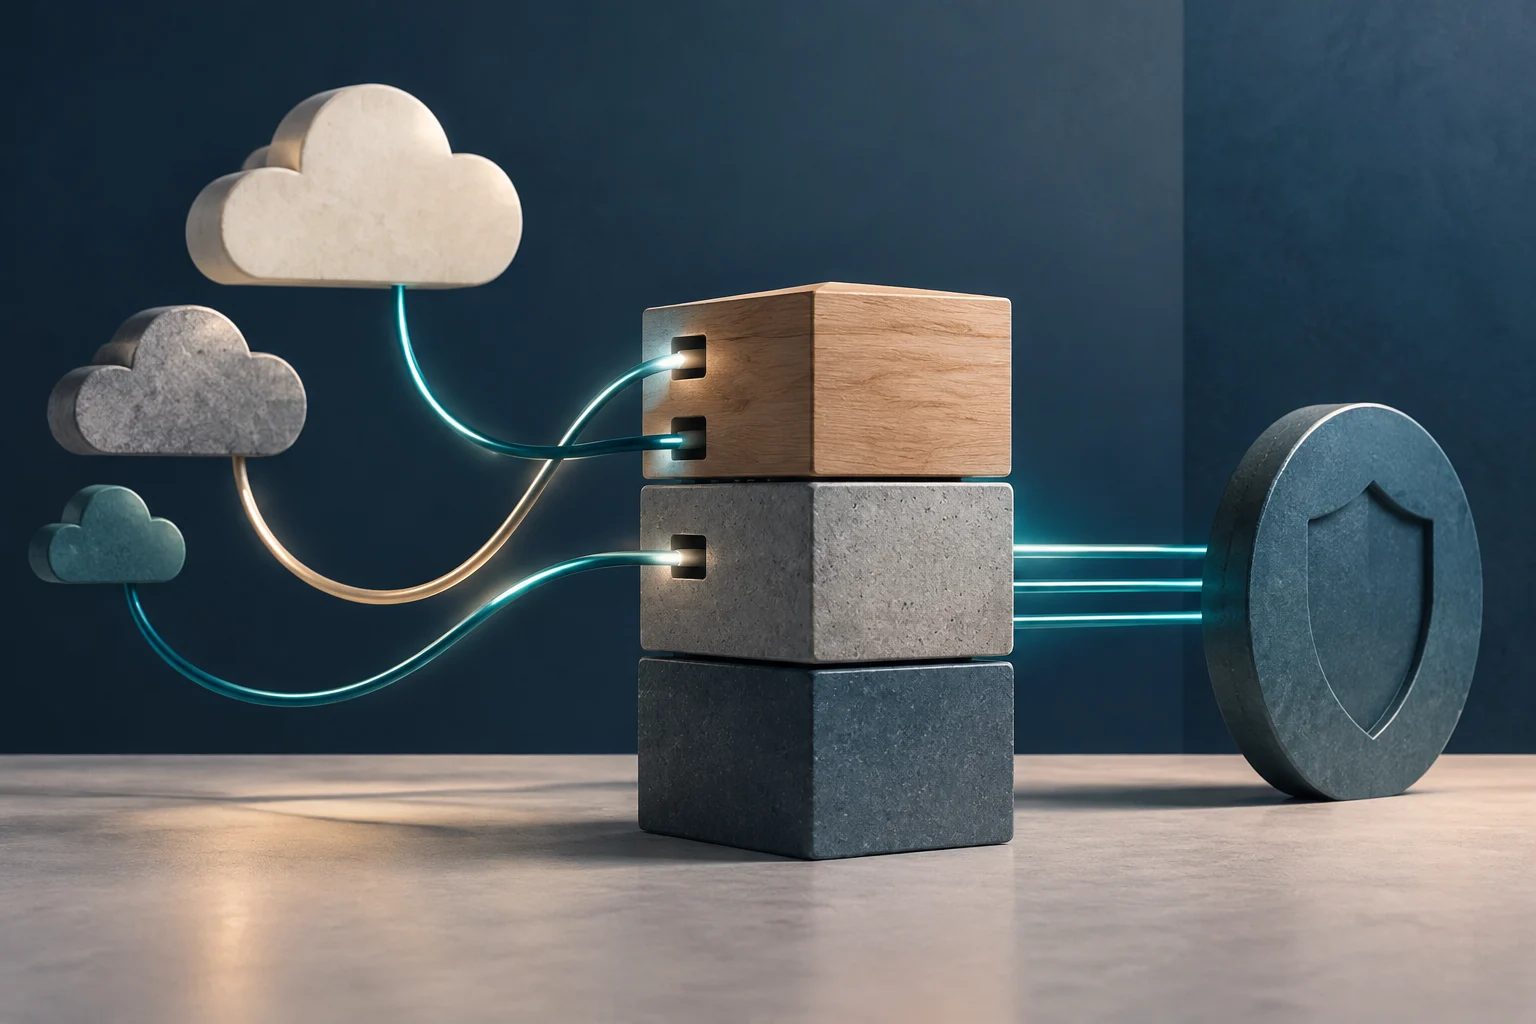
Arquitectura modular y diversificación
Construir sobre arquitecturas modulares permite desacoplar la lógica de negocio del proveedor específico. Esto implica:
- Diversificación de proveedores: Evitar que un único proveedor controle el ciclo de vida completo de un proceso crítico.
- Formatos portables: Establecer estándares de datos que permitan migrar entre plataformas sin pérdida de información.
- Capas de abstracción: Utilizar intermediarios o capas de software que permitan cambiar el modelo de IA subyacente sin reescribir la aplicación completa.
Supervisión humana y gobernanza
La implementación de un modelo de tres capas (leer, proponer, ejecutar) permite acotar el riesgo. En este modelo, el agente de IA puede leer datos y proponer acciones, pero la ejecución de acciones críticas requiere la aprobación de un humano. Esto no solo mitiga el riesgo de errores algorítmicos, sino que cumple con las obligaciones de supervisión humana del AI Act.
Conclusión
La adopción de IA en pymes debe evolucionar de un enfoque reactivo a uno estratégico. El riesgo no es la tecnología en sí, sino la falta de diseño de la dependencia que esta genera. Al implementar arquitecturas modulares, diversificar proveedores y establecer marcos de gobernanza claros, las empresas pueden aprovechar los beneficios de la IA sin comprometer su continuidad operativa, su margen financiero ni su cumplimiento normativo en la Unión Europea.